A chave de criptografia é etapa de comissionamento, não item opcional
O canal entre os dois módulos é sempre criptografado — não há modo aberto. Mas há um detalhe que precisa entrar no procedimento de instalação: se o campo de chave for deixado em branco, o equipamento usa uma chave padrão de fábrica, que é a mesma em todos os aparelhos. Criptografia com chave universal protege contra a curiosidade, não contra alguém que tenha o mesmo produto.
Portanto, definir a chave nos dois módulos é uma etapa da instalação, na mesma lista do endereço IP e da porta — não um item de quando sobrar tempo. Existe ainda uma filtragem opcional por Device ID, que vem desligada por padrão e que vale ligar como segunda camada. O manual não nomeia o algoritmo de criptografia; se esse dado for requisito da sua TI, peça que a gente pergunte ao fabricante antes de fechar.
Vale o mesmo esclarecimento honesto do resto da linha: essa criptografia protege o canal entre os módulos. A interface web de configuração é HTTP puro, sem TLS. São coisas diferentes e é bom não confundi-las: o tráfego de espelhamento é fechado; o acesso administrativo, não. Configure os módulos por uma rede confiável e mantenha a interface fora de qualquer exposição direta à internet.
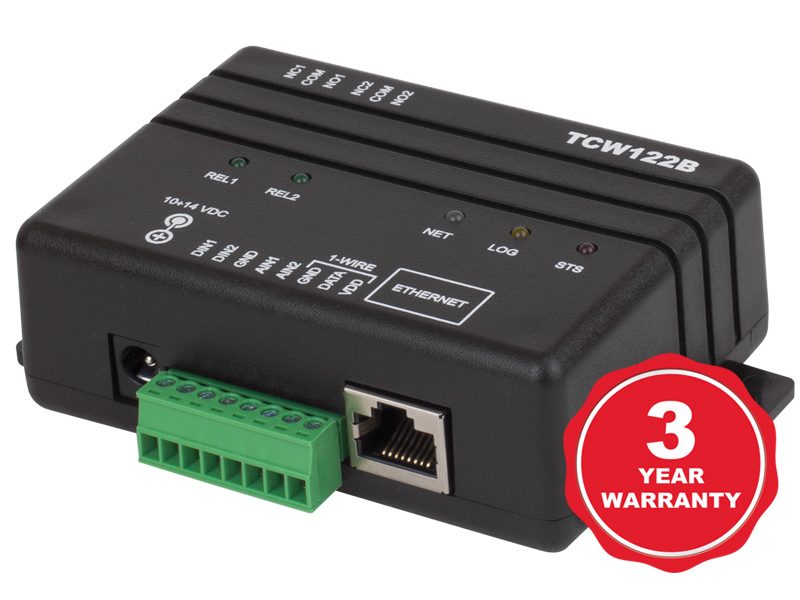
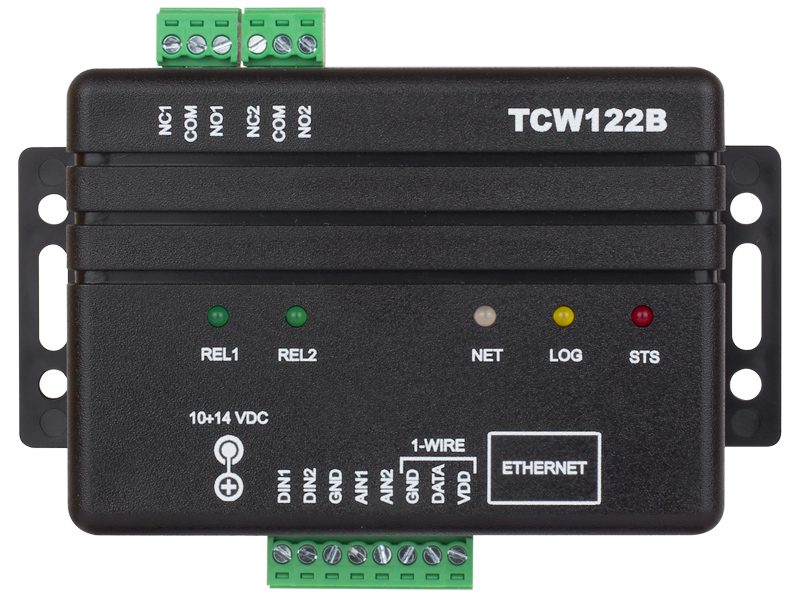
E vale a lista inteira, porque é ela que qualifica o projeto: este firmware é o mais enxuto dos três da mesma placa — sem entrada analógica, sem 1-Wire, sem SNMP, sem API XML, sem e-mail, sem MODBUS, sem MQTT e sem log interno, com Ethernet de 10 Mbit/s half-duplex sem auto-negociação (em switch travado em 100/full, o enlace pode não subir). Quem precisa de telemetria, de histórico ou de integração com supervisório não está diante do produto certo: o TCW122B-CM é a variante que mede e a geração TCW2xx é quem tem log e TLS. Quem precisa levar um contato seco de um ponto a outro não sente falta de nada disso.
Regra prática: trate a chave como se trata a senha do roteador — definida na instalação, anotada no memorial, diferente por instalação.